Seguridad de enlaces de agentes de IA - Cómo OpenAI bloquea las filtraciones de datos de URL
OpenAI
Guía práctica y gratuita de inteligencia artificial para líderes que usan ChatGPT, Claude y Gemini.
➔ Descarga la guía práctica
La actualización de seguridad de enlaces de OpenAI evita que los agentes recuperen automáticamente URLs no verificadas que podrían ocultar datos privados en cadenas de consulta. Los agentes solo recuperan enlaces si ya existen en la web pública (según un índice de rastreador independiente); de lo contrario, los usuarios ven una advertencia y pueden elegir si desean proceder.
El riesgo específico: las URLs pueden exfiltrar datos
Cuando un agente carga un enlace, la URL completa (incluidos los parámetros de consulta) se envía al destino y a menudo se registra. Los atacantes pueden inducir a un agente a incluir contexto sensible—como un correo electrónico o título de documento—en esa URL, creando una fuga silenciosa (incluso a través de redirecciones, imágenes o previsualizaciones).
Por qué las listas de permitidos no son suficientes
La inclusión en lista de «sitios de confianza» falla cuando esos sitios redireccionan o integran contenido de terceros; además, crea fricciones que los usuarios aprenden a ignorar. OpenAI apunta al propio URL: ¿esta dirección exacta ya es pública?
El control: solo recuperar automáticamente URLs públicas
OpenAI utiliza un índice web independiente (separado de las conversaciones de usuario) para verificar si un URL es conocido públicamente.
Coincidencia encontrada: el agente puede cargar automáticamente.
No hay coincidencia: el agente evita la carga automática; los usuarios pueden ver una advertencia y elegir proceder o solicitar alternativas.
Lo que verán los usuarios
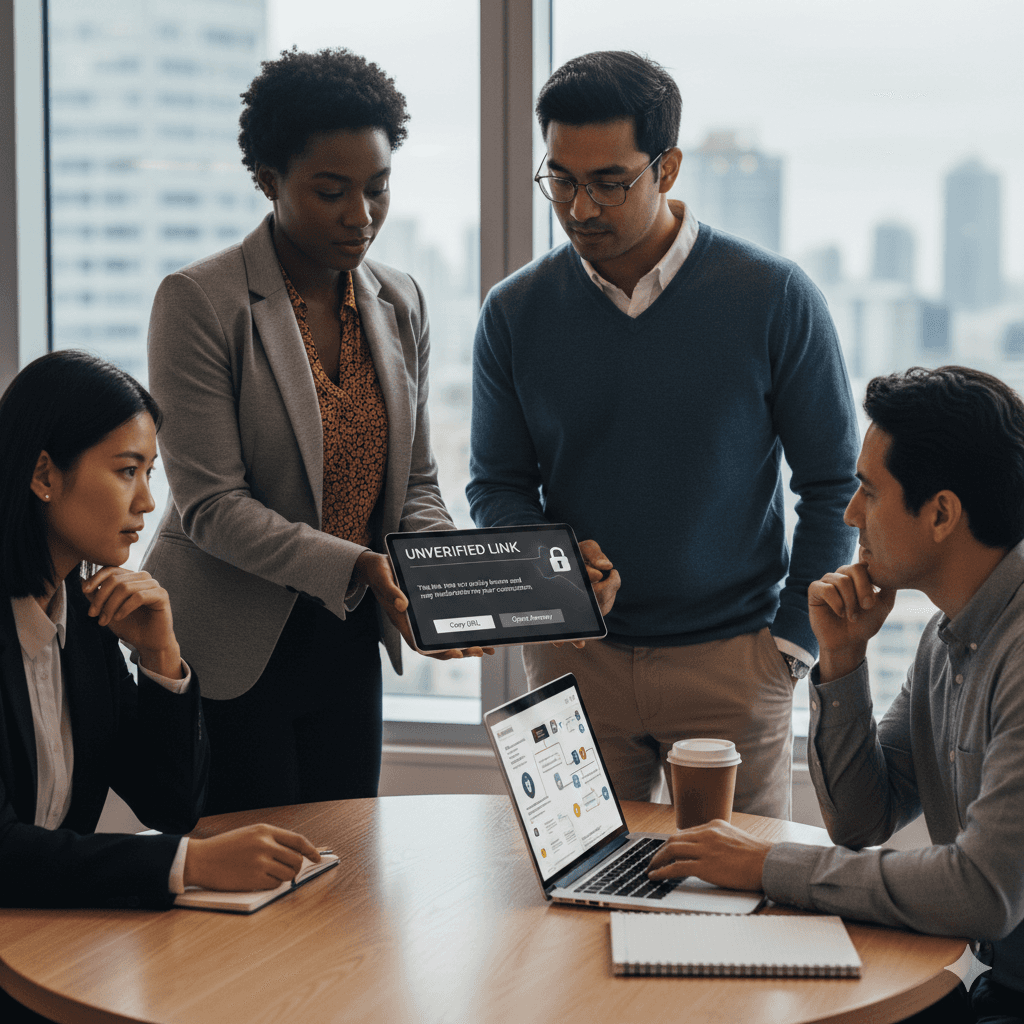
Para enlaces no verificados, ChatGPT puede mostrar un cuadro de diálogo “Verifique que este enlace sea seguro”: “no verificado”, “puede incluir información de su conversación” y opciones para copiar o abrir de todos modos. Esto hace visible la “fuga silenciosa” y mantiene al humano en control.
Qué cubre—y qué no cubre—esto
Esta defensa se centra en la exfiltración basada en URLs. No garantiza la confiabilidad de la página ni elimina todos los riesgos de inyección de comandos, por lo que OpenAI lo complementa con mitigaciones a nivel de modelo, controles de producto, monitoreo y equipo de seguridad como parte de un enfoque de defensa en profundidad.
Implicaciones para desarrolladores y equipos de seguridad
Reducir fugas silenciosas: Adopte una política similar de “solo recuperar automáticamente URLs públicas” en agentes personalizados e instrumente advertencias para enlaces no verificados.
Fortalecer contra inyecciones: Combine la seguridad de enlaces con mitigaciones contra inyecciones de comandos y patrones de uso guiado de herramientas en Agent Builder/AgentKit.
Equilibrar UX y seguridad: Mantenga a los usuarios informados sin bloquear la navegación legítima; use intervención humana para acciones de alto riesgo.
Evolucione sus salvaguardias: Trate la seguridad del agente como un programa continuo—agregue controles a medida que observe nuevos intentos de evasión.
En resumen: La seguridad de enlaces no reemplaza otros controles, pero elimina un camino común y sutil para la fuga de contexto—y establece un fuerte estándar para la navegación del agente.
FAQ
P1. ¿Qué es la exfiltración de datos basada en URLs en agentes?
Cuando un agente carga un enlace que incorpora contexto privado en la cadena de consulta de la URL, esos datos pueden ser registrados por el destino—filtrando información silenciosamente.
P2. ¿Cómo funciona la seguridad de enlaces de OpenAI?
Los agentes solo recuperan automáticamente URLs previamente observadas en la web pública por un rastreador independiente. Los enlaces no verificados activan una advertencia para el usuario antes de abrir.
P3. ¿Detiene esto la inyección de comandos?
Reduce un resultado de inyección de comandos (recuperación forzada de URL con secretos), pero persisten riesgos más amplios de inyección que se mitigan mediante salvaguardias a nivel de modelo y producto.
P4. ¿Qué deberían copiar los desarrolladores de esto?
Implemente verificación de URLs públicas, advertencias explícitas y aprobación humana para acciones riesgosas; combine con las mejores prácticas de seguridad establecidas y HITL.
P5. ¿Está disponible esto en ChatGPT hoy?
OpenAI describe esto como una salvaguarda implementada para las experiencias ChatGPT/agentes y señala que seguirá evolucionando a medida que los atacantes se adapten.
Aplique esto en su negocio
¿Está implementando Claude o inteligencia artificial en su empresa?
En Generation Digital somos socios certificados de la red de partners de Anthropic Claude. Hable con uno de nuestros especialistas para planificar su implementación, capacitar a su equipo y facilitar la adopción.
Recibe noticias y consejos sobre IA cada semana en tu bandeja de entrada
Al suscribirte, das tu consentimiento para que Generation Digital almacene y procese tus datos de acuerdo con nuestra política de privacidad. Puedes leer la política completa en gend.co/privacy.