Ataques de extracción en modelos Gemini: cómo funciona la clonación de inteligencia artificial
Géminis
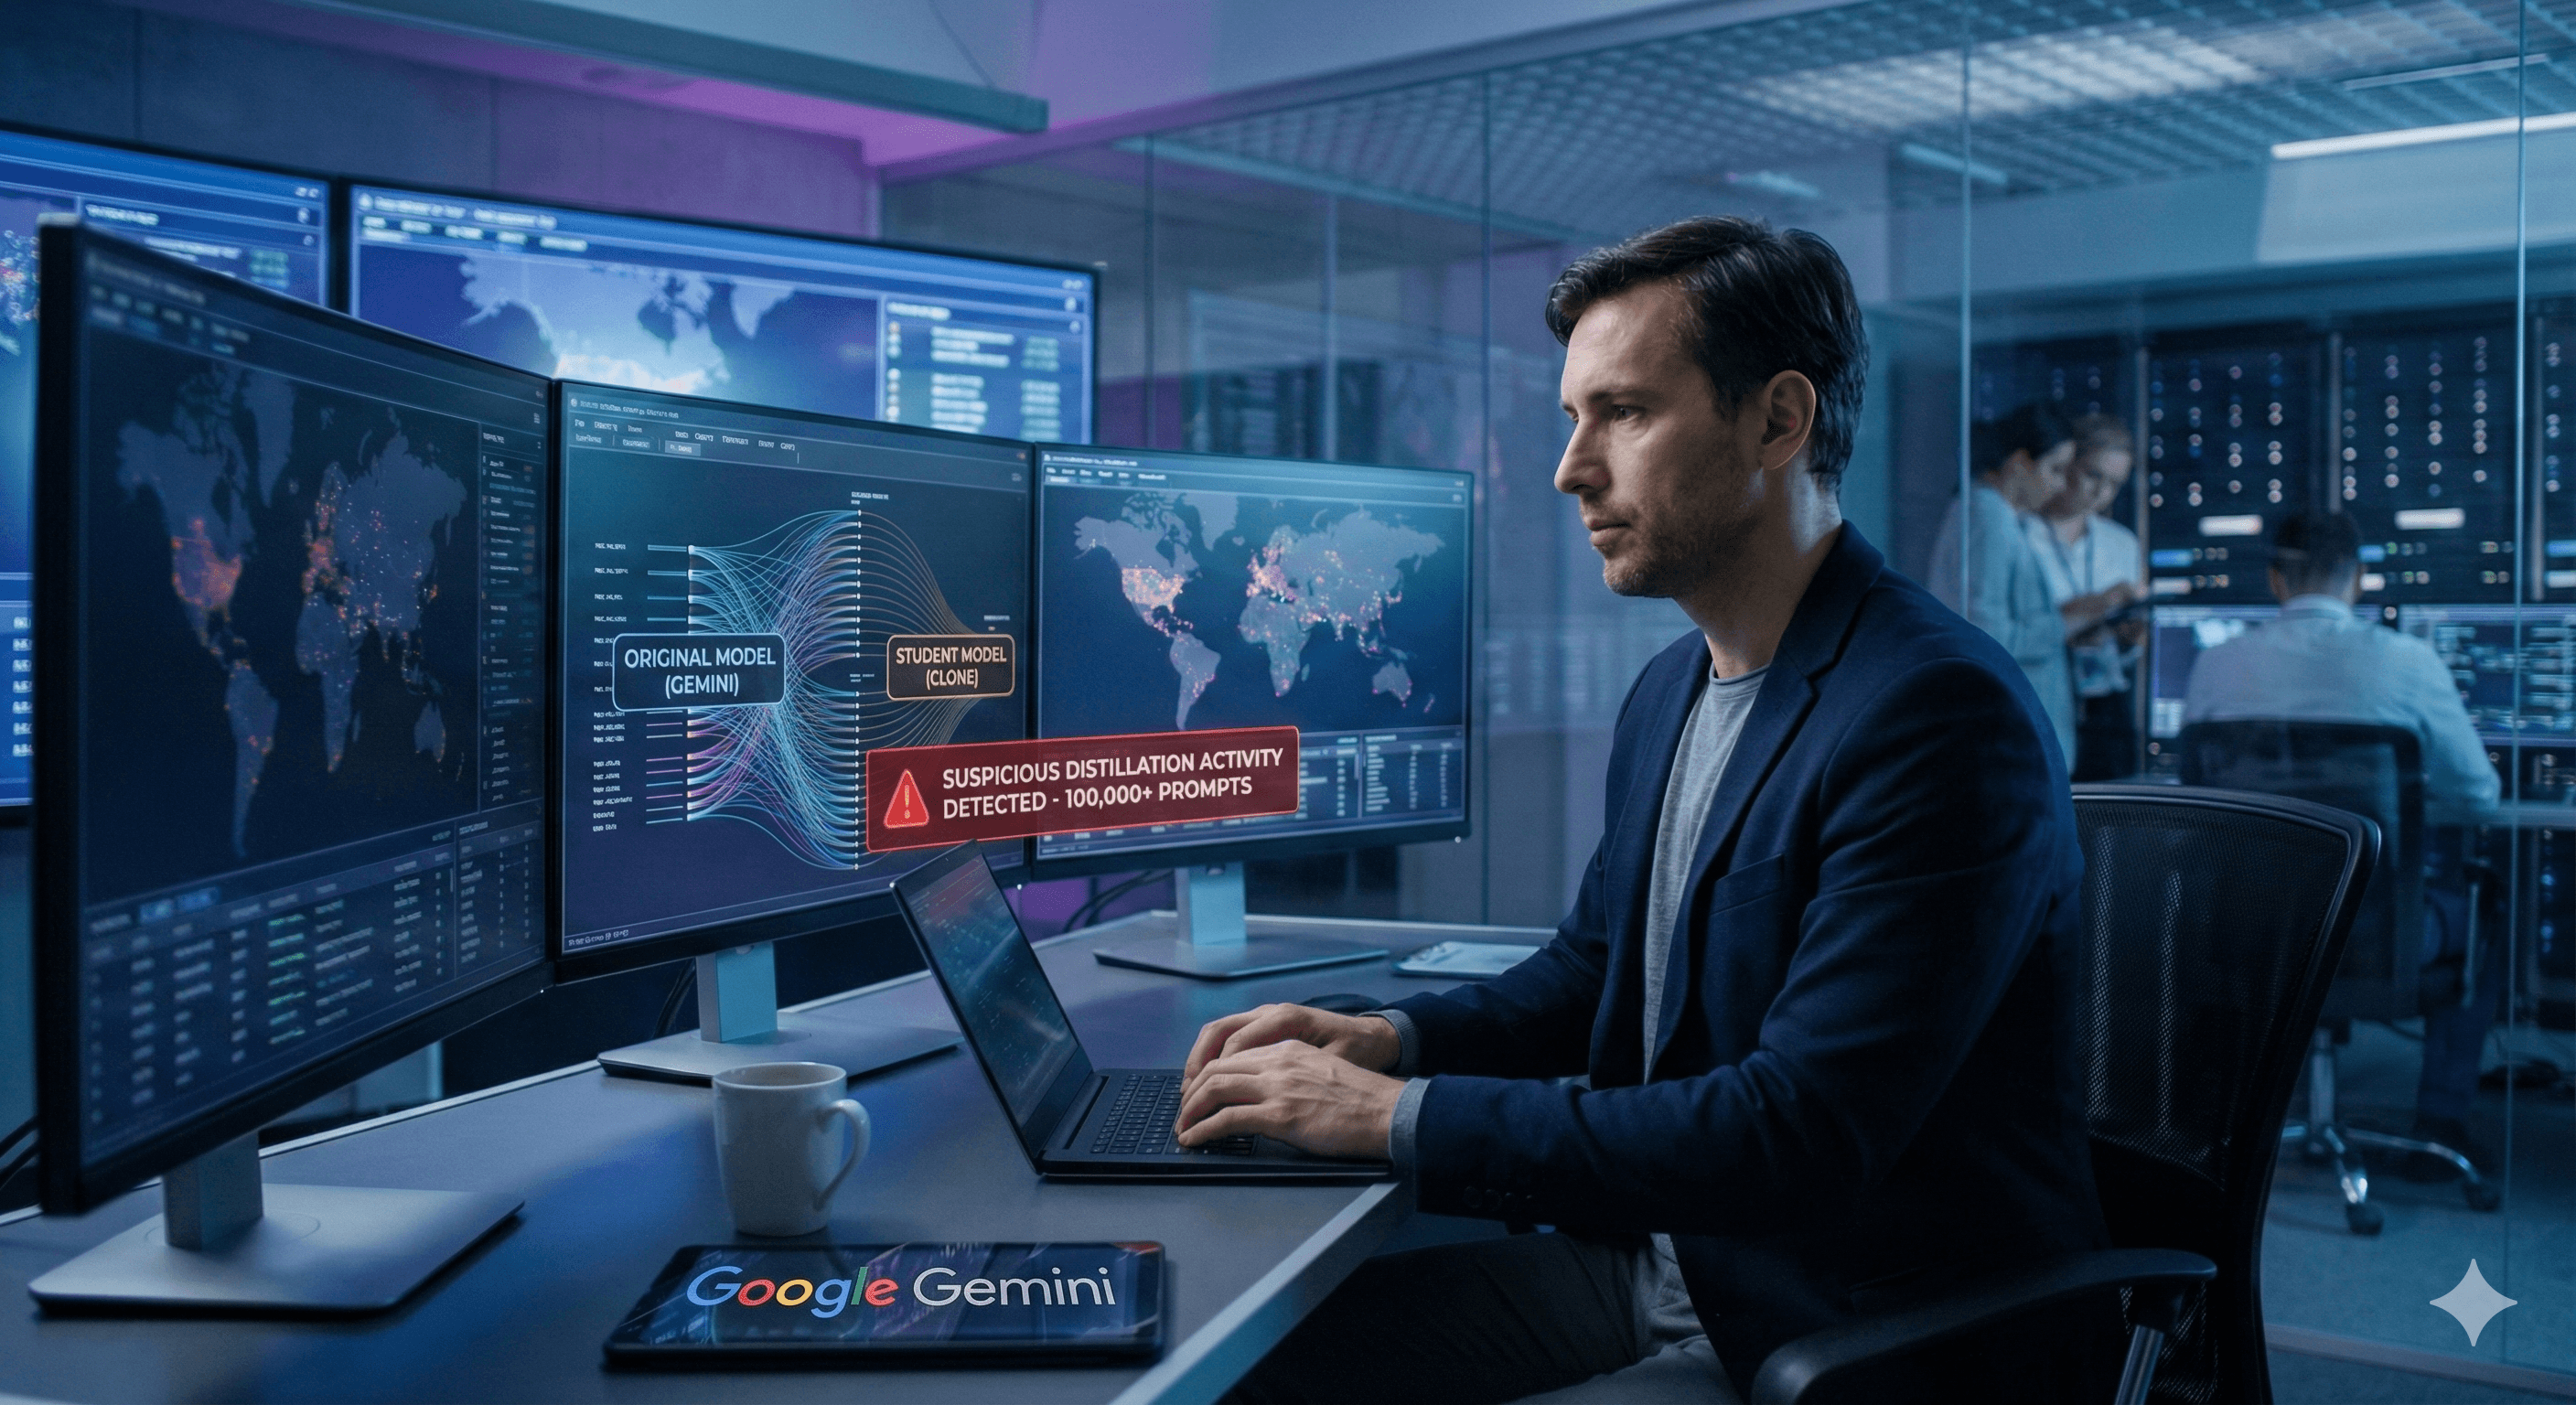
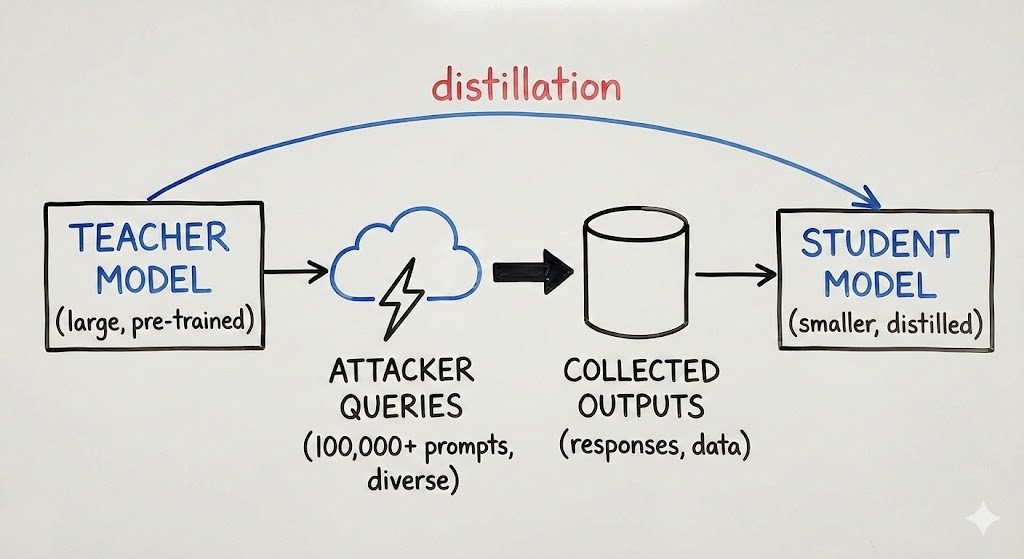
Los ataques de extracción o destilación buscan clonar un modelo de inteligencia artificial mediante el envío masivo de consultas diseñadas para recopilar respuestas y entrenar un sistema réplica. Google reporta que Gemini ha recibido campañas de más de 100,000 consultas destinadas incluso a extraer procesos de razonamiento interno. El mayor riesgo es el robo de propiedad intelectual para los creadores de IA, una amenaza que se gestiona mediante control de accesos y detección de abusos. (eweek.com)
A medida que la IA generativa evoluciona, también lo hacen sus amenazas. Hoy el foco no está únicamente en la inyección de instrucciones o en el uso indebido del servicio: ahora los atacantes apuntan directamente al modelo en sí.
Google señala que ha detectado ataques de extracción de modelos a gran escala contra Gemini, alcanzando más de 100,000 consultas en algunas campañas. Según el reporte de eWeek, Google atribuye estas operaciones a actores vinculados con países como Corea del Norte, Rusia y China, clasificándolas formalmente como robo de propiedad intelectual.
¿Qué es un ataque de extracción o destilación de modelos?
Ocurre cuando un actor malicioso utiliza un acceso legítimo, como una API o una interfaz de chat, para consultar un sistema de forma masiva y sistemática. Con los datos recopilados, entrena un modelo secundario más económico que imita el rendimiento del original.
El equipo de inteligencia contra amenazas de Google (GTIG) explica que esta práctica aprovecha la destilación de conocimiento, una técnica estándar en machine learning. Sin embargo, extraer capacidades de Gemini sin autorización infringe los términos del servicio y constituye un robo de propiedad intelectual.
Por qué es relevante y quiénes están expuestos
Google aclara un punto clave: estos ataques no suelen afectar la confidencialidad, disponibilidad o integridad del servicio para el usuario común. El riesgo se concentra en:
Desarrolladores de modelos: pérdida de ventajas técnicas exclusivas.
Proveedores de servicios de IA: sobrecostos operativos por uso abusivo y pérdida de competitividad.
Empresas con modelos personalizados: competidores que buscan duplicar ajustes y conocimientos propietarios.
En la práctica, el problema no equivale a que alguien vulnere su correo corporativo; se parece más a un competidor que prueba su maquinaria 100,000 veces seguidas para copiar su funcionamiento interno.
El objetivo clave detectado por Google: los procesos de razonamiento
Uno de los casos más detallados por Google es la coerción de rutas de razonamiento.
Normalmente, las etapas intermedias de análisis de una IA se sintetizan antes de presentarse al usuario. Según GTIG, los atacantes intentaron forzar a Gemini para que mostrara sus procesos lógicos completos. En una de las campañas identificadas, se registraron los siguientes puntos:
Volumen: más de 100,000 consultas estructuradas.
Objetivo: replicar capacidades de razonamiento en diversas tareas e idiomas.
Resultado: Google neutralizó la campaña en tiempo real y protegió la lógica interna del sistema.
Esta situación deja una lección valiosa para los líderes de ciberseguridad: el razonamiento del modelo no es solo una función técnica, sino un activo estratégico de alto valor frente a competidores desleales.
Estrategias de mitigación efectivas
Dado que la extracción utiliza canales de acceso legítimos, las defensas perimetrales tradicionales no resultan suficientes. Las soluciones más efectivas combinan medidas operativas y de arquitectura de producto:
1) Monitorear patrones de consumo en busca de señales de extracción
Se recomienda supervisar el tráfico de las API para identificar patrones inusuales o consultas automatizadas orientadas a la destilación.
Las señales de alerta más comunes incluyen muestreos masivos en múltiples materias, pruebas atípicas en diversos idiomas, estructuras de instrucciones repetitivas y frecuencias de consulta automatizadas.
2) Aplicar límites de tasa y controles de fricción específicos
La extracción depende de grandes volúmenes de datos. Implementar controles que incrementen los costos o introduzcan demoras en consultas masivas reduce la viabilidad económica del ataque.
3) Limitar la exposición de información técnica innecesaria
Ofrecer respuestas con razonamientos internos demasiado extensos o estructuras excesivamente predecibles facilita el entrenamiento no autorizado. Diseñar salidas más concisas reduce la información transferible.
4) Aplicar respuestas defensivas dinámicas
Implementar defensas proactivas en tiempo real permite degradar deliberadamente la utilidad de las respuestas frente a comportamientos sospechosos, restando valor a los datos extraídos.
Impacto real para su empresa
Si su organización únicamente consume servicios de IA comerciales como Gemini, ChatGPT o Copilot, la extracción de modelos no representa un riesgo operativo directo. Sus prioridades deben centrarse en:
Prevención de inyecciones de instrucciones en documentos o navegación web.
Gobernanza de datos corporativos y administración de permisos.
Control de acceso en integraciones y aplicaciones conectadas.
En cambio, si su empresa desarrolla o aloja modelos propios, la extracción debe tratarse a nivel directivo como una prioridad de protección de propiedad intelectual y control de costos de infraestructura.
En resumen
Google confirmó que Gemini enfrentó campañas con más de 100,000 consultas destinadas a clonar sus capacidades y obtener sus rutas de razonamiento. La exposición afecta principalmente a creadores de modelos y proveedores de tecnología. Las defensas más recomendables consisten en monitoreo de patrones, límites de frecuencia y un diseño de producto que reduzca la fuga de valor en las respuestas.
Próximos pasos: En Generation Digital le ayudamos a evaluar los riesgos de seguridad en todo su ecosistema de IA, tanto si consume plataformas de terceros como si opera soluciones internas personalizadas.
Preguntas frecuentes
P1: ¿Qué es un ataque de extracción o destilación de modelos?
Es un método en el que un atacante aprovecha accesos legítimos para consultar un sistema de forma masiva y usar las respuestas para entrenar un modelo más simple que copie su comportamiento. (cloud.google.com)
P2: ¿Confirmó Google ataques masivos contra Gemini?
Sí. De acuerdo con informes oficiales y reportes de eWeek, se detectaron operaciones con más de 100,000 consultas orientadas a extraer capacidades clave de la plataforma. (eweek.com)
P3: ¿Estos incidentes comprometen a los usuarios habituales de Gemini?
No directamente. Google indica que este tipo de ataque no afecta la confidencialidad ni la disponibilidad del servicio para los usuarios corporativos estándar; el impacto recae en los dueños de la tecnología. (cloud.google.com)
P4: ¿En qué consiste la coerción de razonamiento?
Es el intento de manipular al modelo para que entregue todo su proceso de análisis interno en lugar de una síntesis, buscando replicar su lógica de fondo. Google logró mitigar estas maniobras en tiempo real. (cloud.google.com)
Aplique esto en su negocio
¿Está implementando Claude o inteligencia artificial en su empresa?
En Generation Digital somos socios certificados de la red de partners de Anthropic Claude. Hable con uno de nuestros especialistas para planificar su implementación, capacitar a su equipo y facilitar la adopción.
Recibe noticias y consejos sobre IA cada semana en tu bandeja de entrada
Al suscribirte, das tu consentimiento para que Generation Digital almacene y procese tus datos de acuerdo con nuestra política de privacidad. Puedes leer la política completa en gend.co/privacy.


