Attaques par extraction sur le modèle Gemini : comment fonctionne le « clonage de l'IA »
Gémeaux
Les attaques par extraction de modèle (distillation) cherchent à « cloner » un modèle d’IA en lui envoyant un volume massif de requêtes méticuleusement conçues, puis en utilisant les résultats pour entraîner une copie conforme. Google rapporte que Gemini a fait l'objet de campagnes de plus de 100 000 requêtes, incluant des tentatives d'extorquer ses traces de raisonnement. Le risque principal est le vol de propriété intellectuelle pour les fournisseurs d'IA — un enjeu qui se gère par la détection des abus et un contrôle rigoureux des accès. (eweek.com)
À mesure que l’IA générative gagne en puissance, le portrait des cybermenaces évolue tout aussi vite. On ne parle plus seulement d'injection de requêtes (prompt injection) ou de mauvaise utilisation : les pirates s'attaquent désormais directement au modèle en tant que tel.
Google affirme avoir observé des attaques par extraction de modèle (distillation) ciblant Gemini à grande échelle, certaines campagnes ayant déployé plus de 100 000 requêtes. Selon un reportage d’eWeek, Google attribue ces activités à des acteurs liés notamment à la Corée du Nord, à la Russie et à la Chine, qualifiant le tout de vol pur et simple de propriété intellectuelle.
Qu’est-ce qu’une attaque par extraction de modèle (distillation)?
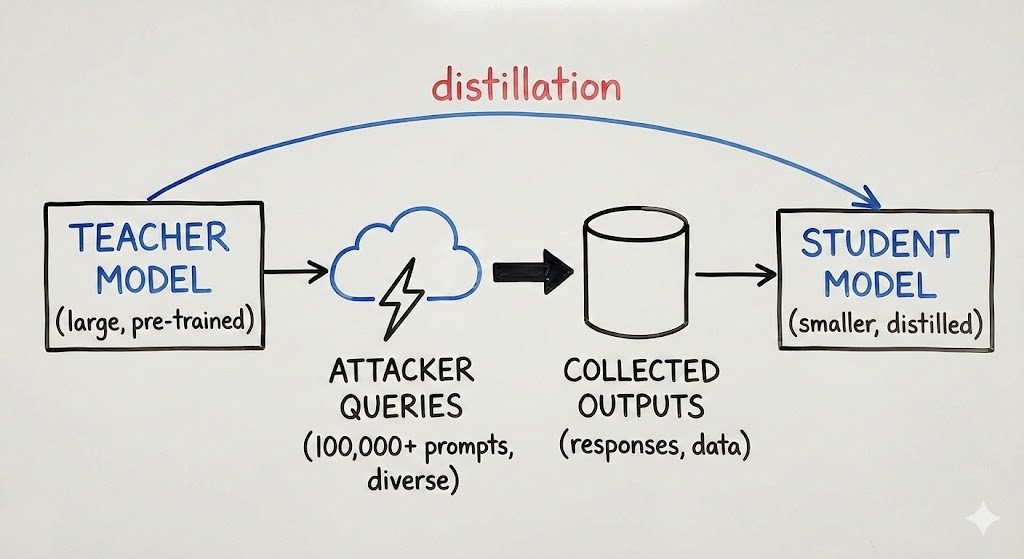
Une attaque par extraction se produit lorsqu'un pirate utilise un accès tout à fait légitime (par exemple, une API ou une interface de clavardage) pour interroger systématiquement un modèle, récolter ses réponses, puis les utiliser pour entraîner un modèle « élève » beaucoup moins cher qui imitera le modèle « maître ».
Le groupe de renseignement sur les menaces de Google (GTIG) explique que cette pratique repose souvent sur la distillation des connaissances, une technique d'apprentissage automatique pourtant légitime. En revanche, distiller les réponses de Gemini sans autorisation viole directement les conditions d'utilisation de Google et constitue un vol de PI.
Pourquoi c’est important (et qui est réellement à risque)
Google apporte une nuance essentielle : les attaques par extraction de modèle ne menacent généralement pas la confidentialité, la disponibilité ou l’intégrité des services d’IA pour l'utilisateur moyen. Le risque se concentre plutôt sur :
Les développeurs de modèles (perte d'un avantage technologique exclusif)
Les fournisseurs de services d'IA (abus entraînant une flambée des coûts et l'effritement de l'avantage concurrentiel)
Les organisations qui hébergent leurs propres modèles personnalisés (des concurrents qui tentent de répliquer un entraînement adapté à votre secteur d'activité)
Autrement dit : ce n’est pas comme si « quelqu’un avait piraté votre boîte courriel », mais plutôt comme si « quelqu’un avait essayé de copier votre moteur en faisant 100 000 essais routiers ».
Ce que les pirates cherchent à dérober selon Google : les traces de raisonnement
L'un des exemples les plus pointus partagés par Google concerne la « coercition des traces de raisonnement » (reasoning trace coercion).
Le GTIG mentionne que, même si les étapes de raisonnement interne sont habituellement résumées avant d'être présentées à l'utilisateur, les pirates ont tenté de forcer Gemini à générer ses processus de réflexion détaillés. Dans l’une des campagnes analysées, le GTIG a relevé :
L'ampleur : plus de 100 000 requêtes
L'intention : reproduire la capacité de raisonnement sur une vaste gamme de tâches (incluant des cibles non anglophones)
Le résultat : Google affirme avoir repéré l'attaque en temps réel et avoir neutralisé le risque lié à cette campagne, protégeant ainsi ses processus de raisonnement internes
Voilà un excellent rappel pour les leaders en sécurité : le « raisonnement » n’est pas juste une option d’expérience utilisateur — c’est un signal à très haute valeur ajoutée pour des adversaires qui tentent de copier le comportement d'un modèle.
Des mesures d'atténuation qui font une réelle différence
Comme l’extraction de modèle emprunte des chemins d’accès tout à fait normaux, les contrôles de sécurité périmétriques traditionnels ne suffisent pas. Les solutions doivent donc être opérationnelles et intégrées au produit :
1) Surveiller les profils d'accès pour repérer les comportements d'extraction
Google recommande aux entreprises qui offrent des modèles d’IA d’analyser les tendances d’utilisation de leurs API pour repérer les sondages systématiques ou les tentatives de distillation.
Parmi les signaux concrets à surveiller : un échantillonnage massif couvrant un éventail démesuré de tâches, des tests multilingues inhabituels, l'utilisation répétée de modèles de requêtes identiques et un rythme de requêtes automatisé.
2) Limiter le débit (rate limiting) et ajouter de la friction aux bons endroits
L’extraction est avant tout un enjeu économique : les pirates ont besoin de volume. En mettant en place des contrôles qui rendent les sondages massifs coûteux ou complexes, vous réduisez considérablement la viabilité de ces attaques.
3) Réduire le signal exploitable pour l'apprentissage
Si votre système expose des traces internes trop détaillées, une mise en forme trop rigide ou des explications excessives, vous augmentez la quantité de « données d'entraînement » accessibles à un pirate. L'étude de cas du GTIG prouve d'ailleurs que les attaquants ciblent expressément ce point.
4) Déployer des réponses défensives pour réduire la valeur du modèle copié
Google souligne qu’elle utilise des techniques de détection et d’atténuation — y compris des défenses proactives en temps réel — pour court-circuiter les tentatives d’extraction et faire chuter la qualité des données récoltées.
Ce que cela implique pour votre organisation aujourd'hui
Si votre entreprise se positionne principalement comme consommatrice d’IA (en utilisant Gemini, ChatGPT, Copilot, etc.), l’extraction de modèle ne représente pas votre risque le plus urgent. Vos priorités quotidiennes devraient plutôt se concentrer sur :
L'injection de requêtes / l'injection indirecte via des documents et des contenus web
La gouvernance des données et la gestion des permissions des utilisateurs
Le contrôle des accès aux connecteurs et aux applications intégrées
En revanche, si vous développez ou hébergez vos propres modèles (ce qui inclut vos applications LLM internes), l’extraction devient un sujet chaud pour la haute direction : il s'agit alors de protéger votre propriété intellectuelle, de garder le contrôle sur les coûts d’infrastructure et de vous assurer que personne ne puisse copier votre savoir-faire à rabais.
En résumé
Google confirme que Gemini a essuyé des campagnes totalisant plus de 100 000 requêtes visant l’extraction et la distillation du modèle, notamment pour lui soutirer ses traces de raisonnement et accélérer son clonage. Le danger concerne d'abord les développeurs de modèles et les fournisseurs de solutions d'IA, et non les utilisateurs finaux. Les mesures défensives les plus efficaces demeurent la surveillance proactive, la limitation des débits et des choix de conception qui réduisent les signaux exploitables tout en bloquant les abus à haut volume.
Prochaines étapes : L'équipe de Generation Digital peut vous accompagner pour évaluer le niveau d'exposition de votre infrastructure d'IA — que vous utilisiez des modèles existants (protection contre l'injection de requêtes et gestion des accès) ou que vous en exploitiez à l'interne (surveillance des abus, limitation des débits et saine gouvernance).
Foire aux questions (FAQ)
Q1 : Qu’est-ce qu’une attaque par extraction de modèle (distillation)?
C'est une technique où un individu malveillant utilise un accès légitime pour sonder systématiquement un modèle d'IA et se servir des réponses obtenues afin d'entraîner un modèle « élève » économique qui reproduit le comportement de l'original. (cloud.google.com)
Q2 : Est-ce que Google a confirmé que Gemini a été ciblé à grande échelle?
Absolument. Les rapports de sécurité de Google et la couverture d’eWeek font état de campagnes impliquant plus de 100 000 requêtes conçues expressément pour extraire les capacités de Gemini. (eweek.com)
Q3 : Ces attaques représentent-elles un danger pour les utilisateurs réguliers de Gemini?
Selon Google, ces attaques ne mettent généralement pas en péril la confidentialité, la disponibilité ou l’intégrité des services d'IA pour l'utilisateur moyen. Le risque pèse principalement sur les concepteurs de modèles et les fournisseurs d'IA. (cloud.google.com)
Q4 : En quoi consiste la « coercition des traces de raisonnement »?
Le GTIG fait référence à des stratégies cherchant à forcer Gemini à dévoiler l'intégralité de son cheminement logique interne, ce qui offre une matière première très riche pour la distillation. Google indique avoir neutralisé en temps réel au moins une campagne de ce genre. (cloud.google.com)
Passez à l'action
Vous songez à déployer Claude ou l’IA dans toute votre organisation?
Generation Digital est fière d’être un partenaire certifié du réseau de partenaires Claude d’Anthropic. Échangez avec l’un de nos spécialistes de Claude pour planifier votre déploiement, vos formations et l’adoption de l’outil au sein de vos équipes.
Recevez chaque semaine des nouvelles et des conseils sur l'IA directement dans votre boîte de réception
En vous abonnant, vous consentez à ce que Generation Digital stocke et traite vos informations conformément à notre politique de confidentialité. Vous pouvez lire la politique complète sur gend.co/privacy.


