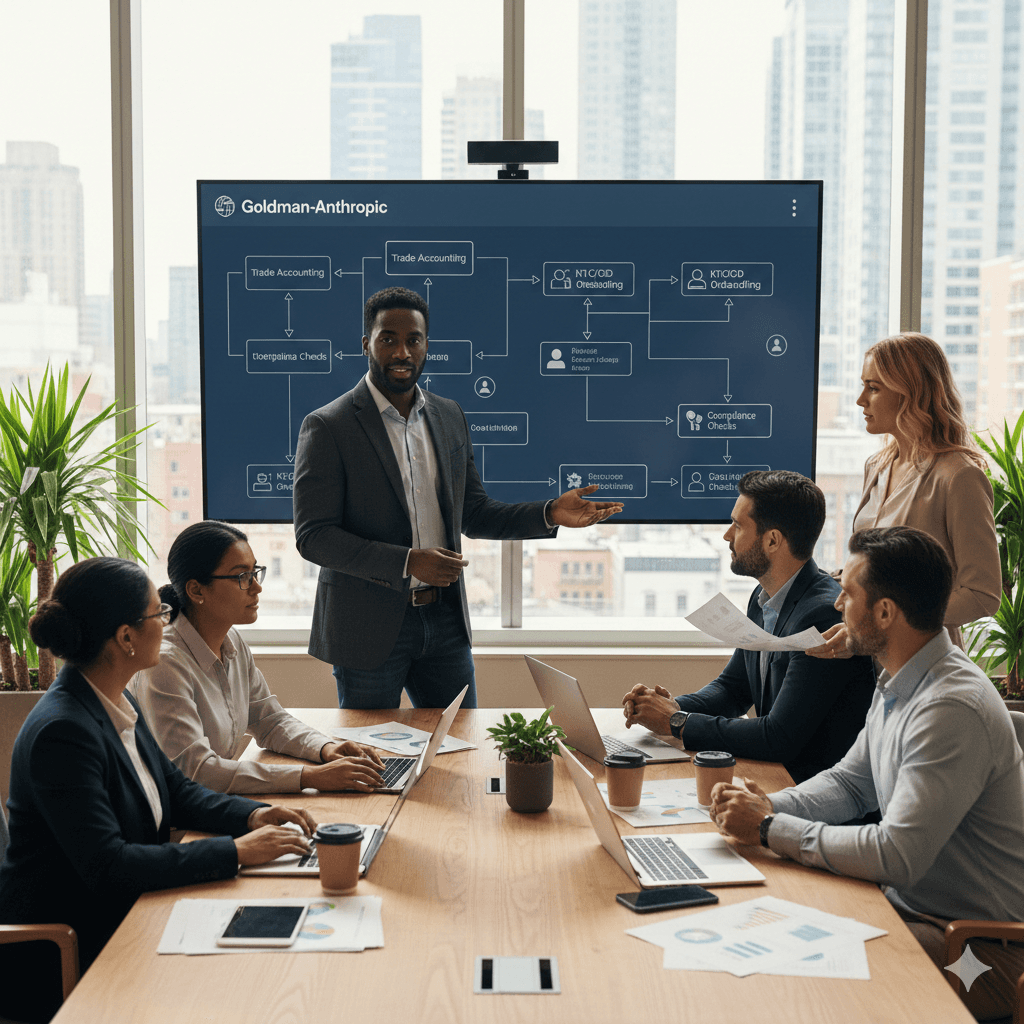
¿Qué significa la alianza entre Goldman y Anthropic para las finanzas y la IA? Marca el paso de las pruebas piloto a agentes de IA en producción dentro de procesos financieros clave, como la contabilidad de transacciones y el cumplimiento normativo. El mensaje es contundente: la IA automatizará las tareas más operativas, pero solo los bancos con un sólido control de datos, gobernanza de modelos y gestión del cambio obtendrán resultados reales de forma segura.
Finanzas e IA: por qué este momento es decisivo
La señal desde Wall Street es clara: los agentes de IA autónomos están ingresando a los procesos regulados. A principios de febrero de 2026, Goldman Sachs confirmó el codesarrollo de agentes basados en modelos avanzados para gestionar la contabilidad de operaciones, la debida diligencia de clientes y el alta de cuentas. Para los líderes del sector financiero, esto representa tanto una luz verde como una señal de alerta.
Luz verde: El impacto económico es innegable. Las tareas con gran carga operativa, datos bien delimitados, políticas claras y resultados previsibles ya se pueden automatizar. Los agentes leen grandes volúmenes de documentos, concilian operaciones, aplican normativas y generan registros auditables con mayor rapidez que la RPA tradicional.
Señal de alerta: Los controles deben pasar de las presentaciones a los sistemas operativos. Sin accesos basados en identidad, alineación estricta con las políticas, pruebas en entornos reales y supervisión constante, un avance con IA puede transformarse rápidamente en un problema de cumplimiento.
En qué se diferencian los agentes de IA actuales
Razonamiento con contexto amplio. Los agentes modernos combinan herramientas, consultan normativas internas y operan con fluidez en múltiples plataformas. No solo generan texto: resuelven tareas complejas de principio a fin.
Visibilidad desde el diseño. Una implementación adecuada registra entradas, herramientas utilizadas, decisiones y resultados, creando un historial auditable y fácil de revisar.
Flujos de trabajo modulares. Su estructura por módulos permite a los equipos de riesgo integrar autorizaciones, gestionar excepciones y definir rutas de escalamiento en cada etapa. Esto facilita empezar con objetivos precisos y escalar con confianza.
Primeros casos de uso más viables en finanzas
Contabilidad de operaciones y transacciones. Conciliación de múltiples fuentes, análisis de discrepancias, propuestas de asientos contables y explicación de variaciones.
Validación de identidad y debida diligencia (KYC/CDD). Recopilación de documentación, verificación de antecedentes, calificación de riesgo según políticas internas y preparación de expedientes para analistas.
Auditoría de cumplimiento y certificaciones. Supervisión continua de controles, generación de evidencia para las líneas de defensa y armado de reportes regulatorios.
Consultas operativas y base de conocimiento. Asistentes con recuperación de información que responden consultas operativas citando directamente los manuales internos.
Estos casos ofrecen resultados rápidos y tangibles porque combinan procesos repetitivos, normativas claras y métricas fáciles de evaluar.
Riesgo y control: lista práctica de verificación
Datos e identidad
Conecte únicamente fuentes con gobierno de datos formal (protección DLP y trazabilidad de origen). Establezca permisos individuales y protocolos de acceso de emergencia.
Oculte datos personales o financieros sensibles cuando no sean indispensables y resguarde las credenciales en bóvedas de seguridad.
Gobernanza de modelos
Adopte marcos de referencia reconocidos: adecuación a la Ley de IA de la UE, ISO/IEC 42001 (gestión de IA) y el marco de gestión de riesgos NIST AI RMF.
Defina un inventario de modelos, niveles de riesgo, responsables directos y criterios de prueba (precisión, sesgos, estabilidad, tiempos de respuesta y costos).
Límites operativos del agente
Listas de herramientas autorizadas, instrucciones sujetas a normativas, límites de frecuencia de uso, entornos de prueba aislados y solicitudes de cambio para habilitar nuevas funciones.
Validación humana en acciones de alto impacto y revisión doble para autorizar excepciones.
Monitoreo y auditoría
Registre entradas, salidas, consultas de datos, uso de herramientas y aprobaciones. Conserve historiales protegidos contra alteraciones y vincúlelos a cada caso.
Configure alertas ante desviaciones, anomalías o incumplimientos normativos, y pruebe periódicamente los planes de respuesta a incidentes.
Gestión del talento y del cambio
Capacite a los analistas para supervisar y coordinar los sistemas de IA. Actualice los manuales de procedimiento, comunique los impactos operativos con transparencia y mida la reducción de errores junto con los tiempos de respuesta.
Ruta de adopción: agilidad inicial y crecimiento seguro
Fase 0: Preparación (2 a 4 semanas)
Priorice 2 o 3 procesos de alto volumen respaldados por políticas claras. Mapee sistemas, flujo de datos y autorizaciones. Defina métricas base.
Fase 1: Piloto controlado (4 a 8 semanas)
Cree un agente con alcance delimitado que consulte documentación validada, acceda a herramientas mediante cuentas de servicio y cuente con aprobación humana. Active métricas completas de uso y pruébelo primero en segundo plano.
Fase 2: Consolidación en producción (4 a 6 semanas)
Incorpore control de accesos por roles (RBAC), gestión de credenciales, pruebas de vulnerabilidad y protocolos ante incidentes. Integre el flujo con las herramientas de tickets y casos. Amplíe la cobertura al 20 o 30% del volumen habitual.
Fase 3: Expansión (proceso continuo)
Replique la estructura en áreas operativas afines. Conforme un comité asesor para cambios en IA. Evalúe indicadores cada mes y desactive gradualmente las etapas manuales obsoletas.
Métricas clave de desempeño
Reducción del tiempo de ciclo (por ejemplo, reducir conciliaciones de horas a minutos)
Tasa de acierto directo (entregas del agente aprobadas sin necesidad de corrección)
Tasa de excepciones y tiempo de resolución de discrepancias
Costo por caso (consumo del modelo, infraestructura y dedicación de los analistas)
Efectividad del control (cobertura normativa, tiempo de respuesta a alertas y resultados de auditoría)
Errores comunes y cómo evitarlos
Falta de foco. Intentar abarcar todo a la vez suele frenar las entregas. Solución: concéntrese en un solo proceso, una métrica de éxito clara y un responsable de riesgo definido.
Datos descontrolados. Brindar a los agentes acceso total a repositorios compartidos expone información sensible. Solución: ordene y aplique políticas a las fuentes antes de integrarlas.
Instrucciones improvisadas. Usar indicaciones informales como reglas de producción genera fallas. Solución: mantenga librerías de prompts versionadas y con pruebas formales.
Descuidar la adopción del equipo. Sin capacitación adecuada, la adopción se detiene. Solución: defina con claridad las nuevas funciones, los incentivos y los planes de entrenamiento.
Cómo le apoya Generation Digital
Nos especializamos en implementaciones de IA prácticas y seguras directamente sobre las herramientas que sus equipos ya utilizan a diario: Microsoft 365, Asana, Miro, Notion y Glean. Nuestros servicios principales incluyen:
Evaluación y plan estratégico de IA: Definición de gobernanza, selección de casos de uso prioritarios, arquitectura y límites de control.
Del piloto a producción: Desarrollo de agentes con resultados medibles, flujos de aprobación, auditoría y control de cambios.
Capacitación y adopción: Formación adaptada a cada puesto, manuales de mejores prácticas y seguimiento de resultados.
¿Desea dar el siguiente paso? Agende una sesión con nosotros → https://www.gend.co/ai-services
Preguntas frecuentes
¿La IA ofrece la seguridad necesaria para finanzas y cumplimiento? Sí, siempre que incluya validación de identidades, respaldo en normativas internas, revisión humana de excepciones y monitoreo continuo. El riesgo se gestiona de manera efectiva tratándola como cualquier otro sistema crítico.
¿Los agentes reemplazarán puestos de trabajo? En el corto plazo, transforman el tipo de tareas: eliminan la carga operativa de las conciliaciones manuales y potencian el rol de supervisión. Las organizaciones que preparen a sus analistas para liderar estos flujos ganarán velocidad sin comprometer el control.
¿Qué marcos regulatorios se deben considerar? Conviene alinearse con las directrices de la Ley de IA de la UE, los estándares ISO/IEC 42001 y el marco NIST AI RMF, además de mantener la correspondencia con las normas SOX, MAR, prevención de lavado de dinero y gestión de riesgo operativo vigentes.
¿Cuánto tiempo toma la implementación? Entre 10 y 12 semanas es un plazo viable para pasar del diagnóstico inicial a un agente operativo y validado en un proceso prioritario, siempre que las bases de datos y gestión de accesos estén consolidadas.
Aplique esto en su negocio
¿Está implementando Claude o inteligencia artificial en su empresa?
En Generation Digital somos socios certificados de la red de partners de Anthropic Claude. Hable con uno de nuestros especialistas para planificar su implementación, capacitar a su equipo y facilitar la adopción.
Recibe noticias y consejos sobre IA cada semana en tu bandeja de entrada
Al suscribirte, das tu consentimiento para que Generation Digital almacene y procese tus datos de acuerdo con nuestra política de privacidad. Puedes leer la política completa en gend.co/privacy.


